HTTPS 인증서 유효기간이 47일로 줄어드는 이유
쉽게 읽는 IT5분 분량
웹사이트 HTTPS 인증서의 최대 유효기간이 단계적으로 47일까지 줄어듭니다. 무엇이 바뀌고, 왜 자동 갱신이 필수가 되는지 쉽게 정리했습니다.
주소창의 자물쇠 아이콘 뒤에는 TLS 인증서가 있습니다. 이 인증서의 최대 유효기간이 앞으로 몇 년에 걸쳐 단계적으로 짧아져 2029년에는 47일이 됩니다. 이 글에서는 무엇이 언제 바뀌는지, 왜 줄이는지, 사이트를 운영하는 사람은 무엇을 준비해야 하는지를 개발자가 아니어도 읽을 수 있게 정리합니다.
인증서는 신분증과 비슷합니다
웹사이트가 HTTPS를 쓰려면 인증 기관(CA)에서 인증서를 받아야 합니다. 인증서는 "이 도메인의 주인이 맞다"는 것을 인증 기관이 보증해 주는 문서입니다. 신분증에 비유하면 이해하기 쉽습니다. 신분증에는 발급일과 만료일이 있고, 만료되면 쓸 수 없습니다. 인증서도 만료일이 지나면 브라우저가 "연결이 안전하지 않습니다"라는 경고를 띄웁니다.
문제는 신분증을 잃어버렸을 때입니다. 인증서의 비밀 키가 유출되면 다른 사람이 그 사이트인 척할 수 있습니다. 유효기간이 길수록 유출된 키가 악용될 수 있는 기간도 길어집니다.
무엇이 언제 바뀌고, 왜 줄이나
CA/Browser Forum은 인증 기관과 브라우저 업체가 함께 인증서 규칙을 정하는 단체입니다. 2025년 4월 이 단체에서 SC-081v3 투표안이 통과되었고, 공개적으로 신뢰받는 TLS 인증서의 최대 유효기간이 세 단계로 줄어듭니다. 여러 자료가 이 투표안을 애플이 제안하고 Sectigo가 후원했다고 전합니다.
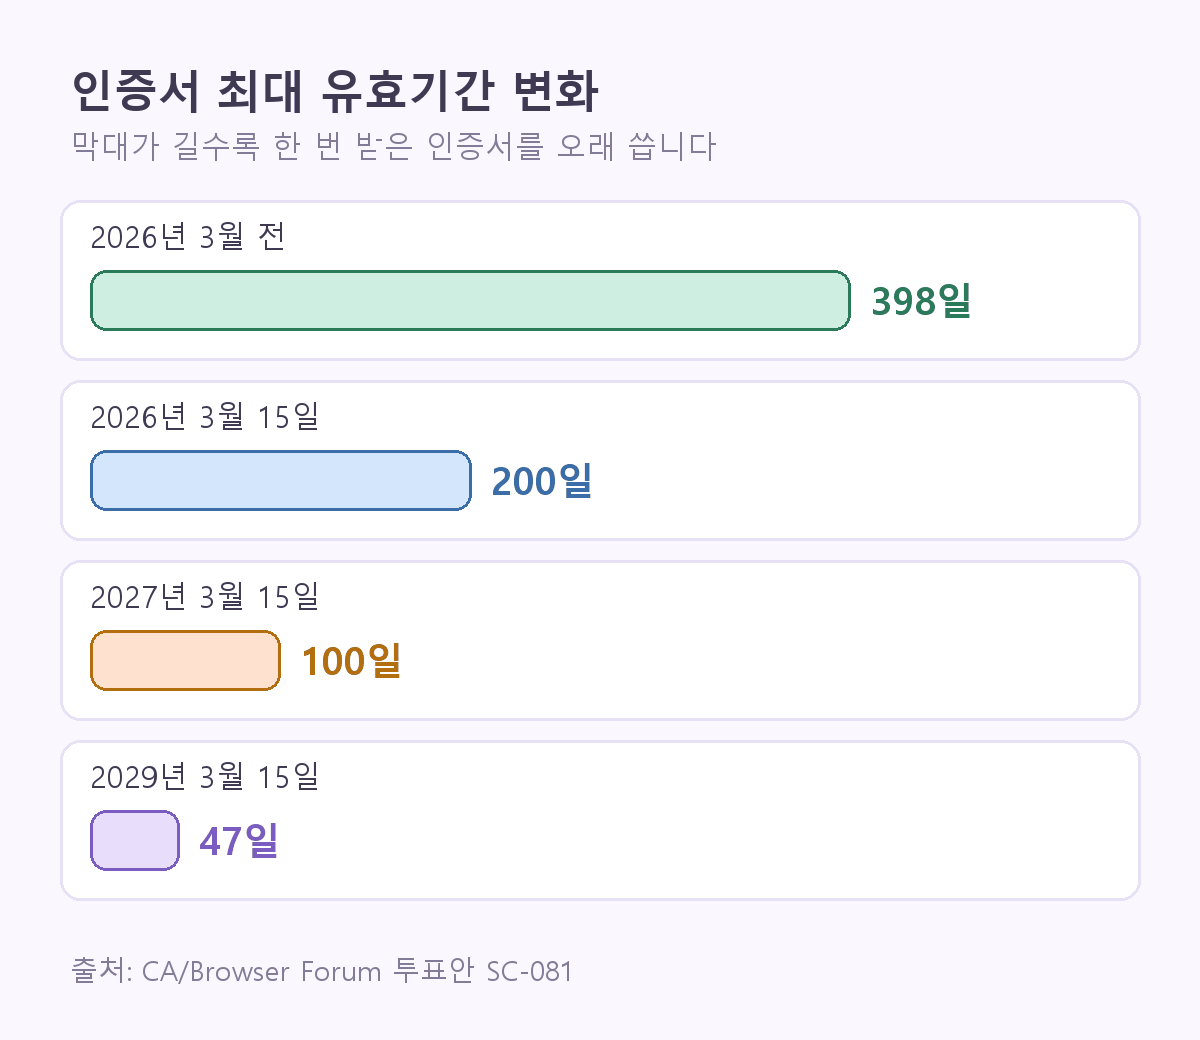
- 2026년 3월 15일 이전: 398일
- 2026년 3월 15일부터: 200일
- 2027년 3월 15일부터: 100일
- 2029년 3월 15일부터: 47일
오늘이 2026년 11월이니 첫 번째 단계는 이미 시작되었습니다. 이 기준은 새로 발급하는 인증서에 적용되므로, 이미 받아 둔 인증서는 만료될 때까지 쓸 수 있습니다. 다만 다음 갱신 때부터는 더 짧은 기간의 인증서를 받게 됩니다.
가장 큰 이유는 문제가 생겼을 때의 피해 범위를 줄이기 위해서입니다. Let's Encrypt는 이 변화가 CA/Browser Forum의 규정에서 비롯된 것이며, 유효기간이 짧을수록 침해 범위가 제한되고 인증서 폐기가 더 효율적으로 이뤄진다고 설명합니다.
인증서를 폐기하는 방법이 따로 있기는 하지만, 브라우저가 폐기 정보를 항상 제때 확인한다고 기대하기는 어렵습니다. 그래서 "어차피 곧 만료되는" 구조가 보안을 더 단단하게 만든다는 생각입니다. 우유의 소비기한이 짧을수록 상한 우유를 마실 위험이 줄어드는 것과 비슷합니다.
부담은 갱신 횟수로 돌아옵니다
유효기간이 47일이면 1년에 약 8번은 인증서를 새로 받아야 합니다. 한 번에 1~2년씩 쓰던 때와는 일의 성격이 다릅니다. 달력에 만료일을 적어 두고 직접 설치하는 방식은 곧 한계에 부딪힙니다. 한 번이라도 놓치면 사이트에 경고 화면이 뜹니다.
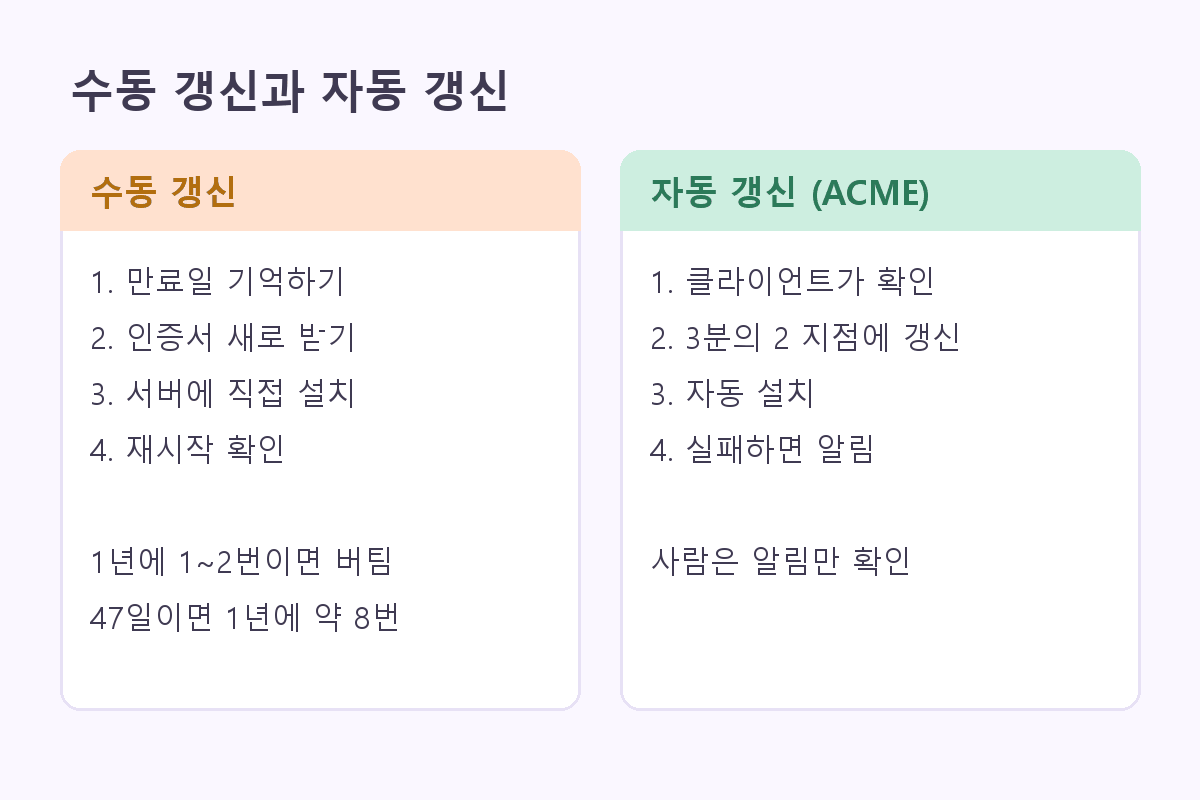
해결책은 자동 갱신입니다. 대표적인 방식이 ACME 프로토콜이며, Let's Encrypt가 이 방식으로 인증서를 발급합니다. 서버에 ACME 클라이언트를 설치하면 프로그램이 알아서 인증서를 새로 받고 교체합니다. 사람은 갱신이 실패했을 때의 알림만 확인하면 됩니다.
Let's Encrypt의 일정과 운영자가 할 일
Let's Encrypt가 공개한 일정은 다음과 같습니다. 현재 기본 인증서는 90일입니다.
| 날짜 | 변화 |
|---|---|
| 2026년 5월 13일 | 선택 사용 프로필(tlsserver)이 45일 인증서로 전환 |
| 2027년 2월 10일 | 기본 프로필이 64일 인증서로 전환 |
| 2028년 2월 16일 | 기본 프로필이 45일 인증서로 전환 |
이 변경은 새로 발급되는 인증서에 적용되므로, 각 날짜 이후 처음 갱신할 때부터 짧아진 기간을 보게 됩니다.
Let's Encrypt가 안내하는 준비 사항을 정리하면 이렇습니다.
- 지금 쓰는 자동 갱신이 더 짧은 유효기간에서도 동작하는지 확인합니다.
- ACME 클라이언트가 ARI(ACME Renewal Information)를 지원하면 켭니다. 인증 기관이 갱신 시점을 알려 주는 기능입니다.
- ARI를 쓸 수 없다면 유효기간의 3분의 2쯤 지났을 때 갱신하도록 설정합니다. "60일마다 갱신" 같은 고정 간격은 45일 인증서에서는 통하지 않습니다.
- 갱신이 제때 되지 않으면 알려 주는 모니터링을 둡니다.
호스팅 업체나 CDN이 인증서를 대신 관리해 주는 경우에는 대부분 업체가 알아서 처리하므로, 따로 할 일이 없는지 서비스 안내만 확인하면 됩니다. 직접 서버를 운영하고 인증서를 손으로 교체하고 있다면 지금이 자동화로 옮길 때입니다.
정리
인증서 유효기간 단축은 "갱신은 사람이 하는 일"이라는 전제를 바꿉니다. 2026년 3월에 200일로 줄었고, 2027년에 100일, 2029년에 47일이 됩니다. 자동 갱신을 이미 쓰고 있다면 대부분 큰 변화 없이 지나가겠지만, 수동으로 관리하는 인증서가 있다면 일정을 미리 점검해 두는 편이 안전합니다.
참고한 자료
- #HTTPS
- #TLS 인증서
- #보안
- #ACME
- #Let's Encrypt
- #자동화